Zaposlenici u osobni ChatGPT trpaju ugovore, platne liste i strategije, a IT odjel sazna tek kad procure
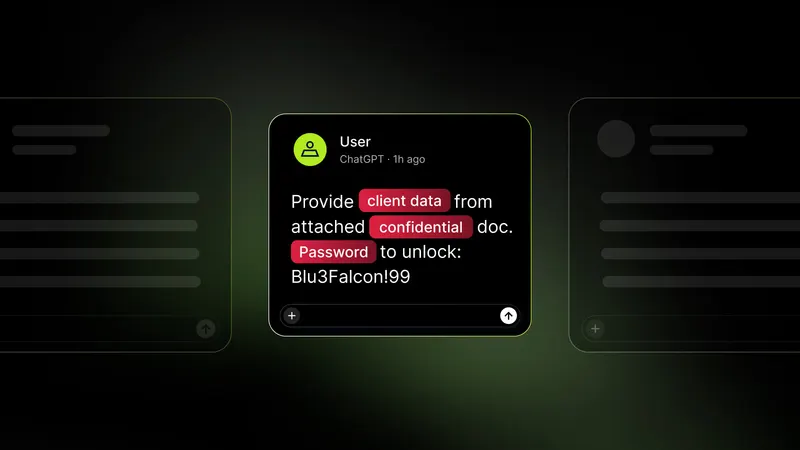
Firma plati Enterprise licencu, potpiše DPA, postavi politiku korištenja na intranet u PDF-u kojeg nitko ne otvori, i onda se čudi zašto je Ana iz računovodstva prošli tjedan zalijepila tablicu s plaćama u besplatni ChatGPT na svom privatnom računu da joj "sredi formatiranje". To nije problem tehnologije. To je problem što ljudi rade ono što im je najlakše, a najlakše je otvoriti browser i upisati chatgpt.com jer je tamo već prijavljen, jer se sjeća lozinke, jer nitko neće saznati.
Saznat će. Ali prekasno.
Cijela rasprava o "shadow AI" — sjenovitom korištenju umjetne inteligencije izvan odobrenih kanala — vodi se kao da je riječ o sigurnosnom incidentu. Nije. Riječ je o ljudskoj prirodi koja se sudara s korporativnom lijenošću, i to tako da lijenost pobjeđuje u prvom kolu. Kad je Gmail bio nov, ljudi su na poslu koristili privatni Gmail za poslovnu poštu jer je Outlook bio spor i ružan. Kad je WhatsApp došao, ljudi su slali dokumente preko njega jer je "lakše". Nitko od njih nije bio zlonamjeran. Svi su bili efikasni. A efikasnost je najveći neprijatelj svake sigurnosne politike ikad napisane.
Sad imamo istu priču, samo s većim ulogom. Jer kad je u pitanju Gmail, procuri mail. Kad je u pitanju ChatGPT, procuri sve što je u tom mailu bilo, plus kontekst, plus ono što je Ana slučajno zalijepila uz to, plus pitanje koje je postavila a koje otkriva da firma razmišlja o otpuštanjima u Q3.
Kurac od sigurnosti.
Postoji nekoliko slojeva ovog problema i svaki je zanimljiviji od prethodnog. Prvi sloj je tehnički: ljudi koriste osobne račune jer su im dostupni, jer ih nitko ne blokira na razini mreže, jer IT timovi nemaju ni vremena ni alata ni mandata da gledaju tko kamo tipka. Drugi sloj je politički unutar firme: ako IT blokira chatgpt.com, ljudi će koristiti telefon. Ako blokiraju na telefonu, koristit će privatni laptop. Ako zabrane sve, koristit će ono što im je šef rekao da koriste jer šef ne zna da je zabranjeno. Treći sloj je kulturološki i on je najzanimljiviji: ljudi ne vjeruju da je zabrana ozbiljna, jer zabrane u hrvatskim firmama obično nisu ozbiljne. Potpišeš nešto na uvođenju u posao, zaboraviš da si potpisao, i onda pet godina kasnije netko otkrije da si prekršio klauzulu 14b koju je pravni odjel copy-pasteao iz šablone njemačkog klijenta.
Ako želite da ljudi poštuju pravilo, pravilo mora imati posljedice koje su vidljive, brze i pravedne. U protivnom imate situaciju da jedan čovjek u firmi zna da se ne smije, drugi ne zna, treći zna ali ga boli briga, a četvrti je upravo dobio otkaz jer je bio jedini kojeg su uhvatili. To nije sigurnosna kultura. To je lutrija s administracijom.
Sad, postoji i zanimljivija verzija pitanja koju nitko ne postavlja jer zvuči naivno. Ako firma ima odobreni Enterprise workspace — dakle plaća pretplatu, ima ugovor, ima kontrolu nad podacima, ima audit log — zašto ljudi uopće idu na osobni račun? Odgovor je gotovo uvijek isti i gotovo uvijek neugodan: jer je odobreni alat spor, jer treba pet klikova da bi došao do njega, jer je korisničko iskustvo lošije, jer nema povijesti razgovora koju su navikli imati, jer je IT zaključao funkcije koje su im trebale. Kad korporativni alat izgubi bitku na korisničkom iskustvu, ljudi prelaze na sjenoviti kanal. To je kao s kuhinjom u uredu: ako je jedina kuhinja u podrumu iza kartičnog pristupa, ljudi će jesti za stolom. Nije to pobuna. To je optimizacija.
Pa umjesto da pišemo još jedan pravilnik, bilo bi pametnije pitati: koji kurac radimo da nam zaposlenici bježe s alata koji smo im platili? Odgovor nije "educirajmo ih". Odgovor je "napravimo alat koji je bolji od besplatnog". To zvuči skupo dok se ne sjetiš da već plaćaš Enterprise licencu po glavi zaposlenika, plus DPA, plus pravni odjel, plus vrijeme IT-a na forenziku incidenata. Ukupno, jeftinije je uložiti u to da alat bude dobar nego u to da se dokazuje tko je što zalijepio.
Ali nije samo korisničko iskustvo. Postoji i stvar koja se zove "data loss prevention" i koja u hrvatskim firmama obično znači da netko u IT-u ima skriptu koja skenira mailove na ključne riječi i pošalje alert kad netko napiše "IBAN". To je DLP iz 2010-ih. ChatGPT ne šalje mailove. ChatGPT šalje promptove. A prompt je tekst koji izgleda kao razgovor, ne kao transakcija. Ako želite uhvatiti da je Ana zalijepila tablicu plaća u osobni ChatGPT, morate gledati promet prema chatgpt.com s korporativne mreže, a to znači dubinsku inspekciju paketa i TLS terminaciju, a to znači da ćete imati sindikat na vratima ako ste ikad imali sindikat.
I tu dolazimo do srži: većina firmi nema tehničku sposobnost da uopće zna što se događa, a kamoli da to spriječi. Imaju politiku, imaju papir, imaju potpis. Nemaju vidljivost. To je kao da imate kuću s alarmom koji nitko ne gleda jer je aplikacija za alarm na telefonu koji je u ladici.
Rješenje koje se sad prodaje kao novo zove se "AI gateway" ili "AI firewall" — sloj između zaposlenika i vanjskih modela koji filtrira promptove, bilježi ih, i blokira one koji sadrže osjetljive podatke. Ideja je dobra. Izvedba je, kao i obično, problem. Jer da bi gateway znao da je tablica plaća osjetljiva, mora imati pravila. A pravila mora napisati netko tko razumije i posao i podatke. A taj netko u hrvatskoj firmi obično sjedi u uredu s pet drugih stvari na tanjuru i nema vremena baviti se još jednim projektom.
Zato se vraćamo na ono što sam rekao na početku: ovo nije sigurnosni problem. Ovo je organizacijski problem koji se manifestira kroz sigurnost. I dokle god ga tretiramo kao sigurnosni, rješenja će biti tehnička, a problem će ostati organizacijski.
Postoji jedan test koji svaka firma može napraviti odmah, besplatno, i koji će reći više od bilo kojeg audita. Pitajte deset zaposlenika, nasumično odabranih, gdje su prošli tjedan koristili AI alat. Ne "koji je odobreni alat". Gdje su ga koristili. Ako više od dvoje kaže "na svom računu", imate problem. Ako više od pet, imate ozbiljan problem. Ako nitko ne zna što ste pitali, imate veći problem od AI-ja.
I onda, kad to znate, nemojte napisati novi pravilnik. Nemojte poslati mail. Nemojte organizirati radionicu. Napravite da odobreni alat bude bolji od besplatnog, i to u roku od mjesec dana, jer u protivnom će Ana i dalje lijepiti tablice plaća u besplatni ChatGPT, a vi ćete i dalje pisati pravilnike koje nitko ne čita.
Na kraju, moram priznati da mi je pomalo drago što se ovo događa. Ne zato što volim kad podaci cure — ne volim, vidio sam dovoljno incidenata u vlastitom ISP-u devedesetih da znam koliko to boli. Drago mi je zato što ovo prisiljava firme da se suoče s pitanjem koje su godinama izbjegavale: je li vaš IT alat bolji od onoga što zaposlenik može naći sam u pet sekundi? Ako nije, gubite. I to ne zbog sigurnosti, nego zato što ste izgubili na korisničkom iskustvu, a korisničko iskustvo je jedina stvar koja je ikad ikoga natjerala da poštuje pravilo.
Sve ostalo je papir.
Izvor: bleepingcomputer.com
Zanima vas ovakva AI tehnologija?
RiNET gradi sovereign AI rjesenja za javni sektor i poduzeca - od civic intelligence do automatizacije nabave.
Kontaktirajte nas →
Komentari