Cyber napad na banku nije više pitanje "ako", nego "kada" — a središnji bankari to znaju bolje od bilo koga
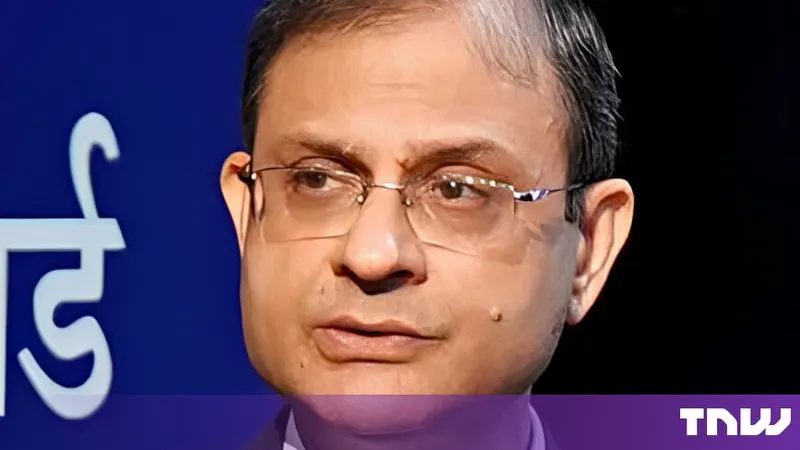
Guverner indijske središnje banke Sanjay Malhotra rekao je nešto što je trebalo reći prije deset godina: sljedeća financijska kriza možda neće početi u banci, nego u geopolitičkom događaju, cyber napadu ili tehnološkom slomu. Ima tome već nekoliko dana otkako je to izgovoreno na ekonomskom skupu u New Delhiju, i prošlo je gotovo nezapaženo — što je samo po sebi dijagnoza stanja u kojem živimo. Čovjek koji vodi monetarnu politiku države s milijardu i pol ljudi kaže da sustav koji nadzire ima slijepu točku kroz koju može ući tenk, crv ili bug u kodu, a svijet je nastavio skrolati dalje, jer je to previše apstraktno za naslovnicu, a previše stvarno za bilo kakvu pripremu.
Postoji nešto gotovo dirljivo u načinu na koji središnji bankari otkrivaju vlastitu nemoć. Oni su ljudi koji kontroliraju kamatne stope, novčanu masu, devizne pričuve i, u krajnjoj liniji, povjerenje milijuna ljudi koji nikad neće pročitati ni jedan njihov izvještaj. A onda izađu i priznaju da bi njihovu zgradu mogao srušiti tinejdžer u nekom podrumu u Kazahstanu, državni aktor s proračunom manjim od marketinga jedne Silicijske doline, ili — najgori scenarij — vlastiti IT odjel koji je zaboravio zakrpati server iz 2014. To nije priznanje mudrosti. To je priznanje da je financijski sustav postao prevelik, prekompleksan i previše međusobno povezan da bi ga itko razumio, a kamoli kontrolirao.
Ako je sustav toliko sofisticiran, zašto mu treba samo jedan neuspjeli update da se uruši kao kula od karata u sobi bez propuha? Ne treba. Nikad nije ni trebao. Samo smo desetljećima gradili slojeve apstrakcije jedan na drugi i zvali to napretkom, dok nitko nije pitao što se dogodi kad jedna od tih apstrakcija popusti. Banke danas ne drže novac u trezorima. Drže ga u bazama podataka, u oblacima, u lancima ovisnosti koje nitko živ ne može nacrtati na jednoj ploči. Kad kažeš da je banka "sigurna", misliš da je njezin IT sustav siguran. A IT sustavi nisu sigurni. Nikad nisu bili. Samo su dovoljno dosadni da ih nitko ne napada — dok ih ne počne napadati.
Ono što Malhotra nije rekao, a trebao je, jest da je cyber rizik postao jedini rizik koji se ne može diversificirati. Možeš rasporediti ulaganja po dionicama, obveznicama, zlatu, nekretninama i kriptu, možeš se zaštititi od inflacije, recesije i promjene kamatnih stopa, ali ne možeš se zaštititi od toga da ti neko izbriše podatke, zaključa sustav i zatraži otkupninu u moneroima. Ne postoji "hedge" protiv toga da ti netko uđe u SWIFT, u klirinški sustav, u burzu ili u sustav obračuna plaća. Postoji samo nada da te ovaj put nisu izabrali. A nada, kao što znamo iz iskustva s bankama 2008., nije baš najbolja osnova za financijsku arhitekturu.
I to je prava poanta ove priče, ona koju će svi preskočiti u korist paničnih naslova o "cyber Pearl Harboru" i "digitalnom 11. rujna". Nije problem u tome što cyber napad može srušiti banku. Problem je u tome što je cijeli financijski sustav postao jedan veliki, međusobno povezani stroj bez prekidača za slučaj nužde. Kad jedna banka padne u Hrvatskoj, to je vijest za lokalne portale. Kad padne jedna banka u Indiji, to je vijest za Bloomberg. Kad padne klirinška kuća u Londonu ili New Yorku, to je vijest za cijeli svijet, jer novac prestaje teći, plaće prestaju stizati, a police osiguranja postaju komadi papira. Naša civilizacija je toliko ovisna o neprekidnom radu nekoliko tisuća servera da bi jedan dobro organizirani napad mogao izazvati scenu koju bi povjesničari kasnije opisivali kao "trenutak kad je svijet shvatio da je sve bilo na jednom mjestu".
A to jedno mjesto nije bunker. To je data centar u Sjevernoj Virginiji, u kojem radi klima koja se napaja strujom iz mreže koja ovisi o softveru kojeg je pisao netko ko je možda bio preumoran, potplaćen ili jednostavno nemaran. Ne treba ti nuklearka da srušiš financijski sustav. Treba ti pristup. A pristup se dobiva na načine koje nitko ne želi priznati javno: preko dobavljača, preko treće strane, preko one firme koju je banka kupila prije tri godine jer je bila jeftina, preko lozinke koja je ostala na sticky noteu na monitoru u podružnici u Rijeci, preko USB sticka koji je netko našao na parkiralištu i iz znatiželje ubacio u računalo.
To nije teorija zavjere. To je svakodnevica svakoga ko je ikad radio u IT-u. Sjedio sam u server sobama devedesetih, kad su se podaci još držali na trakama i kad je sigurnost bila zaključana vrata i molim Boga da nitko ne otkrije gdje je backup. Dvadeset i pet godina kasnije, sustav je milijun puta veći, milijardu puta skuplji, i jednako ranjiv — samo s više nula u proračunu za "cybersecurity", što je industrija koja je izrasla iz straha i koja živi od toga da strah nikad ne prestane. Prodaju ti rješenja za problem koji se ne može riješiti, jer potpuna sigurnost ne postoji. Postoji samo viša cijena neuspjeha.
A cijena neuspjeha je ono što Malhotra zapravo spominje, samo pristojno. Središnje banke imaju modele za inflaciju, modele za recesiju, modele za kamatne stope, modele za likvidnost. Nemaju model za "što ako netko u petak u 17:03 izbriše pola sustava i zatraži otkupninu". I ne mogu ga imati, jer takav model zahtijeva da priznaš da nadzireš nešto što ne razumiješ. A priznati to znači priznati da su posljednjih trideset godina gradili katedralu na temeljima koje nitko nije pregledao. Bolje je reći "rizik postoji" i vratiti se na prognoze BDP-a.
Postoji, naravno, i drugi sloj — onaj koji nitko neće spomenuti jer nije pristojan za konferencije. Ako napad dolazi od države, to nije cyber kriminal, to je rat. A rat u kojem pobjednik ne mora ispaliti ni jedan metak, nego samo poslati dovoljno dobro napisan kod, je rat koji nitko nije spreman priznati da vodi. Napadneš banku, izazoveš paniku, oboriš burzu, oslabiš valutu, kupiš jeftino, proglasiš se pobjednikom. Sve u tišini, bez UN rezolucija, bez sankcija, bez CNN-a. To je najčišći oblik moći koji je čovječanstvo izmislilo — i apsolutno nitko nije spreman za njega, jer priprema za njega znači priznati da smo svi, od Zagreba do Delhija, od New Yorka do Frankfurta, taoci nekoliko tisuća ljudi koji znaju kucati u terminalu.
I zato je ova izjava važna, iako izgleda kao još jedno predavanje s još jednog skupa na kojem bogati ljudi objašnjavaju siromašnima kako će biti teško. Važna je jer dolazi od čovjeka koji ima moć zaustaviti neke stvari, a ne može zaustaviti ovu. Važna je jer priznaje da je financijski sustav prestao biti financijski i postao tehnološki, a tehnologiju nitko ne kontrolira — ni guverneri, ni Vlade, ni regulatori, ni kompanije koje su je stvorile. Važna je jer prvi put netko na visokoj poziciji kaže naglas ono što svi u industriji znaju: da je sljedeća kriza već možda počela, samo još nije stigla do naslovnica.
Sljedeći put kad ti aplikacija banke pokaže stanje računa, sjeti se da to stanje postoji samo zato što je nekoliko tisuća servera u nekoliko zemalja odlučilo da danas rade. Ako jedan od njih odluči da ne radi, tvoj novac neće nestati. Samo će postati nedostupan — što je, u praktičnom smislu, isto. Ne treba ti rat da izgubiš sve. Dovoljna je jedna dobra lozinka u pogrešnim rukama.
Izvor: thenextweb.com
Zanima vas ovakva AI tehnologija?
RiNET gradi sovereign AI rjesenja za javni sektor i poduzeca - od civic intelligence do automatizacije nabave.
Kontaktirajte nas →
Komentari